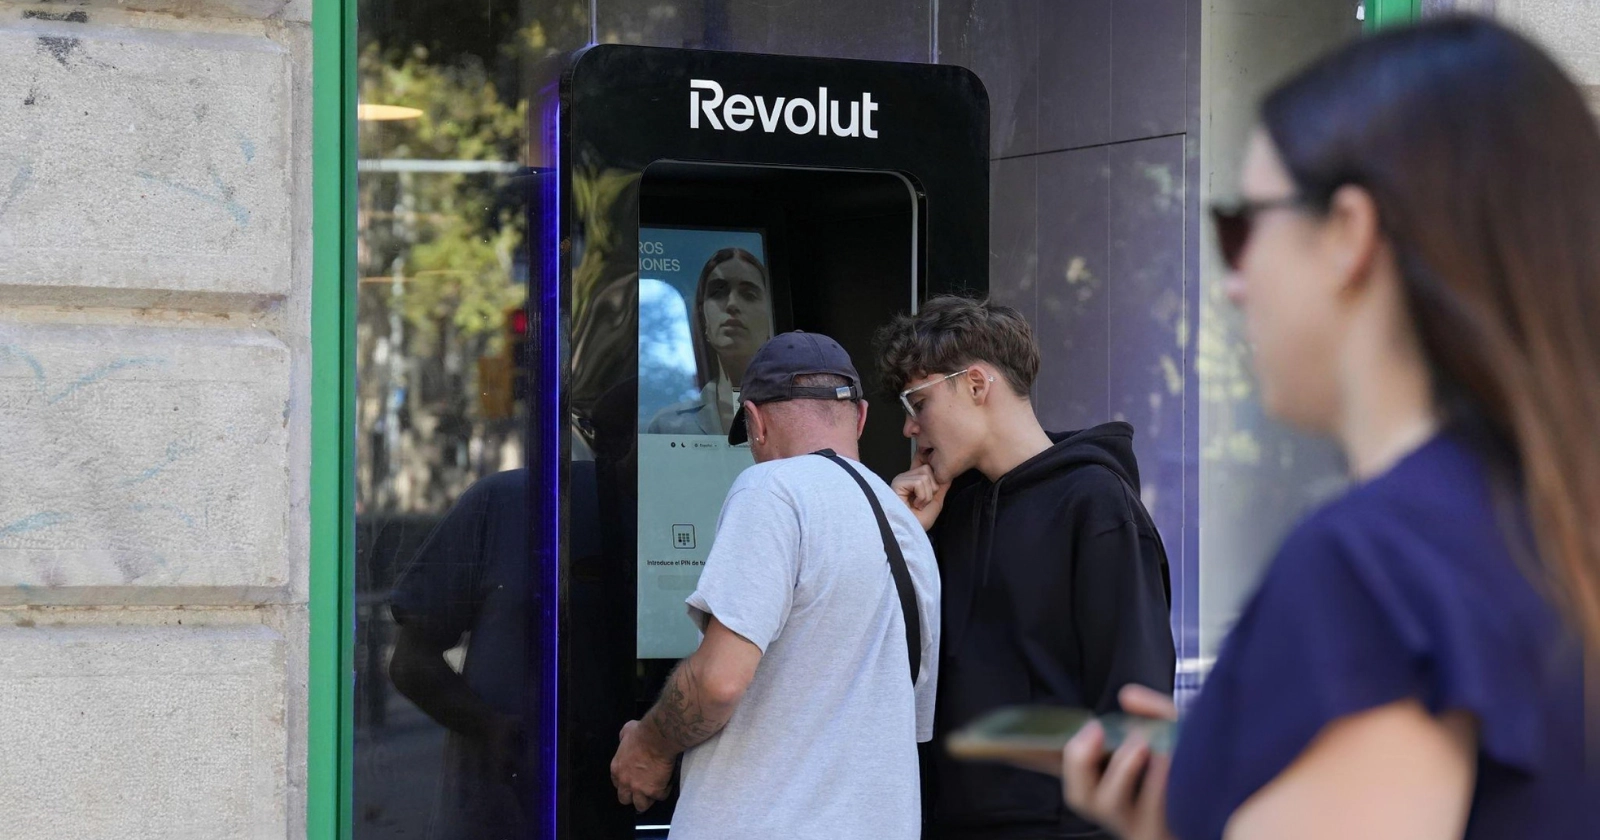
Un grupo de ciberdelincuentes consiguió acceder a información sensible de unos 680 clientes europeos de Revolut sin vulnerar directamente los sistemas del banco. El mecanismo fue bastante más simple: utilizaron una cuenta de correo institucional italiana comprometida para hacerse pasar por una autoridad y solicitar formalmente los datos.
La dirección utilizada estaba vinculada a la Prefectura de Reggio Calabria, en Italia, y formaba parte del sistema PEC —correo electrónico certificado utilizado por organismos y empresas italianas para comunicaciones oficiales—. Según la información conocida hasta ahora, las solicitudes parecían proceder de una institución legítima y fueron atendidas por Revolut como requerimientos oficiales.
El incidente habría continuado durante varios meses antes de ser descubierto. ANSA informa que algunas de las solicitudes estaban firmadas como si procedieran de la Policía Postal italiana y llegaban desde un dominio gubernamental interno.it. Había, sin embargo, elementos que podían despertar sospechas: la Policía Postal dispone de sus propios canales de correo certificado y este tipo de solicitudes normalmente debería estar acompañado por documentación de una autoridad judicial.
Qué información fue entregada
Entre los datos expuestos se encuentran documentos de identidad, información de pasaportes, direcciones, fotografías utilizadas para verificar las cuentas, números de cuentas bancarias y registros relacionados con transacciones y actividad en Bitcoin. La información disponible varía según cada cliente afectado y las fuentes que han informado sobre el incidente.
Revolut sostiene que sus propios sistemas no fueron comprometidos y que los fondos de los clientes permanecieron intactos. La compañía describió lo ocurrido como una sofisticada operación externa de suplantación de identidad y aseguró que, una vez detectado el fraude, bloqueó la dirección utilizada y notificó a las autoridades y organismos reguladores correspondientes.
El Ministerio del Interior italiano aportó posteriormente una cifra más precisa: Revolut habría entregado información correspondiente a 680 clientes, de los cuales solamente ocho eran italianos. El CSIRT italiano pudo además confirmar la compromisión de una dirección de correo certificado relacionada con la Prefectura de Reggio Calabria mediante el análisis de uno de los mensajes proporcionados por Revolut.
Una investigación todavía abierta
La Fiscalía de Reggio Calabria abrió una investigación por intrusión en un sistema informático de interés público. Al momento de hacerse pública la investigación todavía no estaba determinado si los atacantes habían comprometido directamente un equipo de la Prefectura, infraestructura del Ministerio del Interior o si habían utilizado algún otro mecanismo para controlar o replicar la cuenta institucional.
El caso adquirió otra dimensión cuando un grupo que se identifica como “iamnotavillain” publicó una exigencia de aproximadamente 3 millones de dólares en Monero y amenazó con vender los datos.
Aquí conviene separar lo comprobado de lo reivindicado por los propios atacantes. El grupo afirma poseer alrededor de 147 GB de información, pero esa cantidad no ha sido verificada independientemente ni puede considerarse equivalente a 147 GB de datos de clientes de Revolut. Revolut aseguró además que no había recibido directamente ninguna solicitud de rescate por parte del grupo, pese a que la exigencia había sido publicada en Internet.
La investigación italiana continúa intentando reconstruir cómo fue comprometida la infraestructura gubernamental y determinar si existen otras instituciones o entidades financieras afectadas.
Lo ocurrido con Revolut tiene una particularidad importante: los atacantes no necesitaron entrar en los sistemas del banco para obtener los datos. Consiguieron que estos fueran entregados mediante un procedimiento que, desde el otro lado, parecía provenir de una autoridad legítima.
No fue necesario romper la puerta. Bastó con conseguir una identidad que tuviera permiso para tocarla.